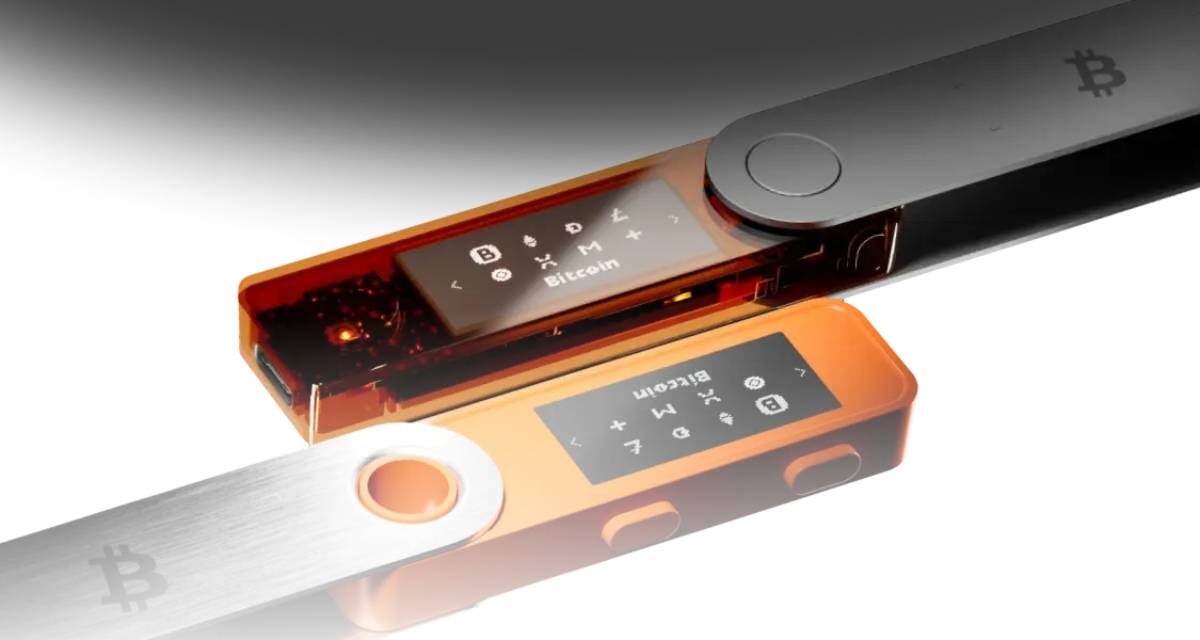
Un ataque contra monederos físicos de Ledger ha puesto en evidencia una vulnerabilidad especialmente preocupante para el mercado de las criptomonedas. Los delincuentes consiguieron introducir componentes electrónicos ocultos en dispositivos destinados precisamente a proteger los activos digitales. El resultado fue el robo de hasta 102 millones de dólares, de acuerdo con estimados de la firma de análisis blockchain Bitquery.
La investigación identificó 324 billeteras afectadas en seis redes blockchain, aunque todavía no se ha confirmado que todas fueran comprometidas mediante el mismo procedimiento. Las primeras denuncias aparecieron el 9 de octubre, en el sudeste asiático, donde varios usuarios descubrieron transferencias que nunca habían autorizado.
Cómo ocurrió el robo de criptomonedas a Ledger
El ataque aprovechó una característica fundamental de los monederos físicos. Estos dispositivos almacenan las claves privadas que permiten controlar las criptomonedas, mientras los activos permanecen registrados en las redes blockchain.
Cuando un usuario configura un Ledger Nano X, recibe una frase de recuperación de 24 palabras. Esa combinación permite recuperar el acceso a sus fondos incluso sin disponer del dispositivo original.
Los delincuentes encontraron la manera de apropiarse de esa información mediante una modificación física. Investigadores como Joe Grand y Tibane Labs identificaron circuitos adicionales conectados al sistema de visualización de determinados monederos. Estos componentes interceptaban información durante la configuración y podían transmitirla mediante módulos LTE, tarjetas eSIM y antenas ocultas.
Una vez obtenida la frase de recuperación, los atacantes podían reconstruir las claves privadas y transferir las criptomonedas sin necesidad de sustraer físicamente el aparato.
Uno de los aspectos más preocupantes es que los dispositivos manipulados podían superar las comprobaciones habituales de autenticidad. El sistema Genuine Check de Ledger verifica el chip principal de seguridad, pero no necesariamente identifica circuitos añadidos a su alrededor. Por tanto, un monedero auténtico podía incorporar componentes maliciosos y continuar funcionando aparentemente con normalidad.
Ledger asegura que no ha detectado intrusiones en sus servidores ni en sus servicios centrales. Sin embargo, el caso plantea interrogantes sobre los controles aplicados a los productos antes de llegar al consumidor.
Dudas sobre la distribución de Ledger
Las investigaciones se concentran inicialmente en CryptoBilis, distribuidor autorizado de Ledger en Malasia, Indonesia y Filipinas. La empresa cerró temporalmente sus establecimientos físicos en Kuala Lumpur, mientras el fabricante francés comunicó que colaboraba con las autoridades locales.
No obstante, los indicios de dispositivos alterados adquiridos en otros establecimientos, incluido un Ledger Flex comprado en Singapur, sugieren que el problema podría superar a un único distribuidor.
Las advertencias, además, comenzaron mucho antes del robo. Joe Grand inició sus investigaciones en agosto de 2025, después de que un comprador en Tailandia encontrara componentes sospechosos. En marzo de este año comunicó sus hallazgos a Ledger.
La existencia de esas alertas previas obliga a examinar la capacidad de respuesta del fabricante, aunque todavía no permite establecer responsabilidades definitivas.
El incidente cuestiona uno de los principales argumentos comerciales de los monederos físicos y es su capacidad para mantener las claves privadas protegidas de ataques externos. El riesgo se extiende a toda la industria. Otros fabricantes, como Trezor y Coinkite, también han enfrentado incidentes de seguridad de distinta naturaleza.
Ledger recomienda a determinados compradores recientes de CryptoBilis no configurar sus dispositivos y aconseja a quienes ya los utilizaron considerar el traslado de sus fondos a otro monedero con una frase de recuperación diferente. Mientras continúa la investigación, siguen sin conocerse los responsables, el número definitivo de equipos manipulados y las pérdidas confirmadas.
El caso deja un problema abierto para fabricantes e inversores sobre cómo garantizar la integridad física de un dispositivo cuando su seguridad depende también de los intermediarios que lo comercializan.